Система за управление на документи
DSX Storage
Сигурна система за управление на документи, проектирана и изградена от Джукелов Солюшънс Х: едно място за всички фирмени файлове, права до отделен файл и запис на всяко действие, защитен от незабелязана подмяна.
Предизвикателство
Контролът над документите рядко се губи изведнъж. Губи се постепенно – по споделени дискове, в прикачени файлове към имейли, на флашки и в лични облачни акаунти, които никой в ИТ отдела не контролира. Чертежът се коригира и се праща по имейл, старата версия остава на споделения диск, а трето копие стои на нечий лаптоп. Достъпът се разраства по инерция: папка, споделена с подизпълнител преди два проекта, още е отворена и никой не помни защо. Когато файл изчезне, започват въпросите – кой го е видял, коя версия е актуалната, кой го е изтрил – а запис, който да даде отговор, няма. Проблемът е най-остър при екипите, които всеки ден работят по общи документи – например инженерни, правни или счетоводни екипи: изчисления, чертежи, договори и одобрения, които минават през много ръце, преди да станат окончателни.
Такива екипи имат нужда от ясни правила – кой може да чете, да променя, да споделя или да трие – без това да спъва работата. Нужно им е всяка версия да се пази, всяко действие да е записано и да има път назад, когато нещо бъде изтрито по погрешка, а и искат да знаят къде физически стоят файловете им. Когато всичко това е разпиляно в няколко отделни инструмента, картината не се сглобява: всеки има свои права, своя история и своя представа кой какво е направил. AI асистентите пък добавят нов въпрос – как да оставите AI да чете фирмените документи, без да му дадете повече достъп, отколкото има човекът, който пита?
Решение
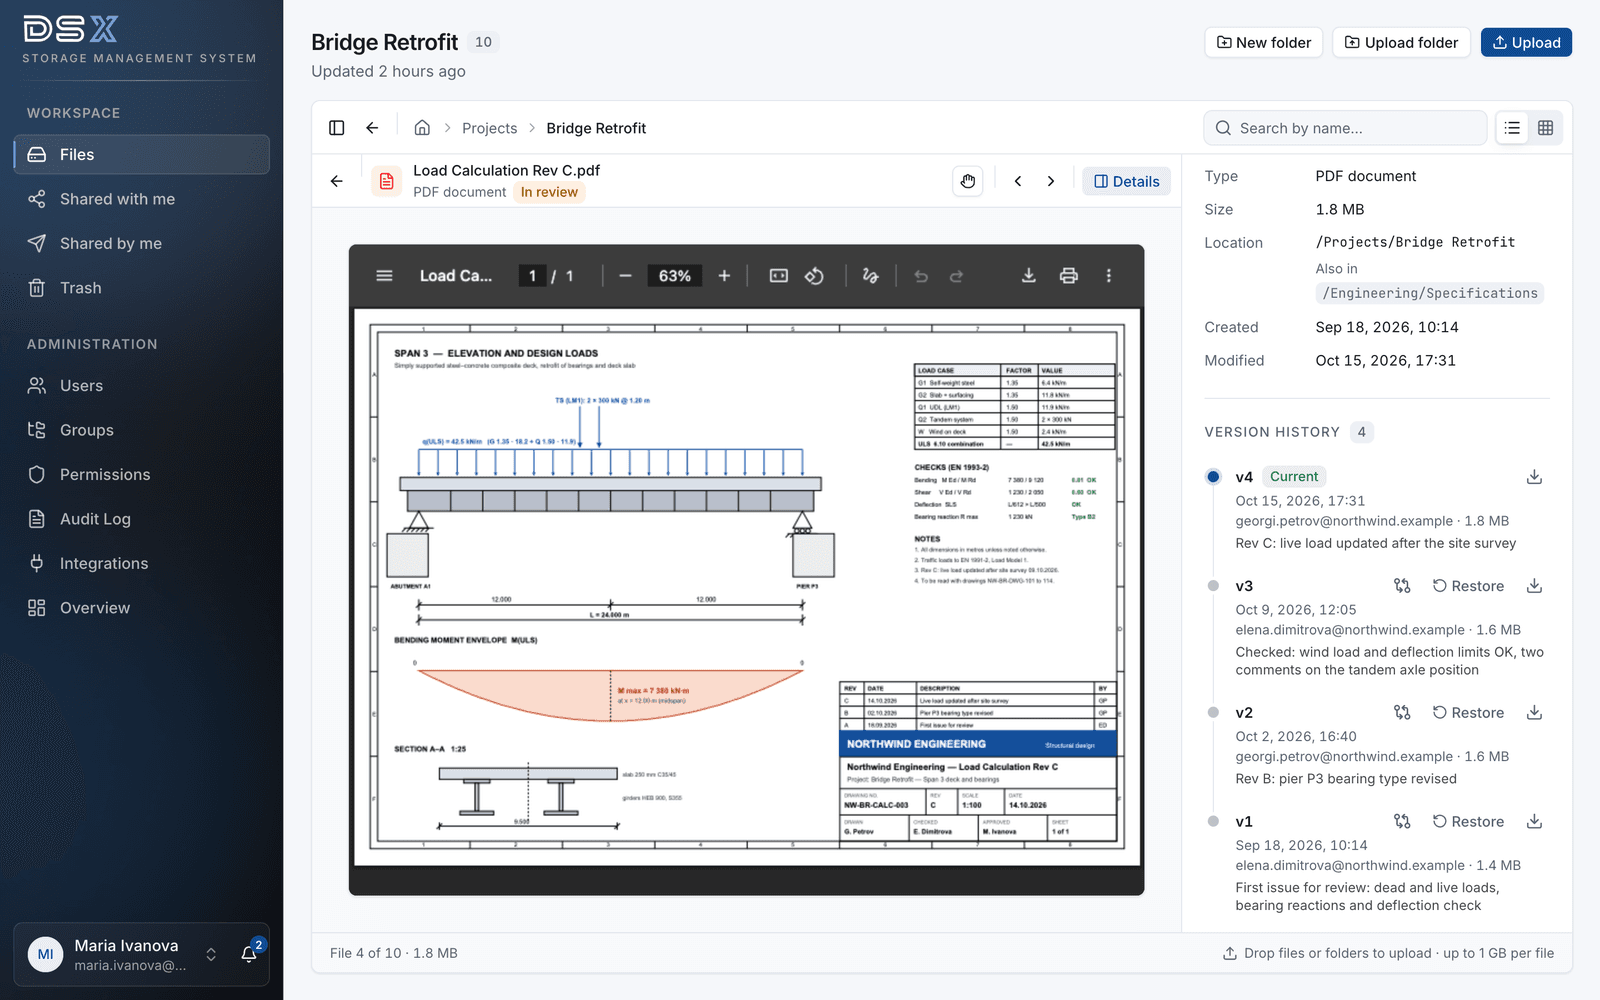
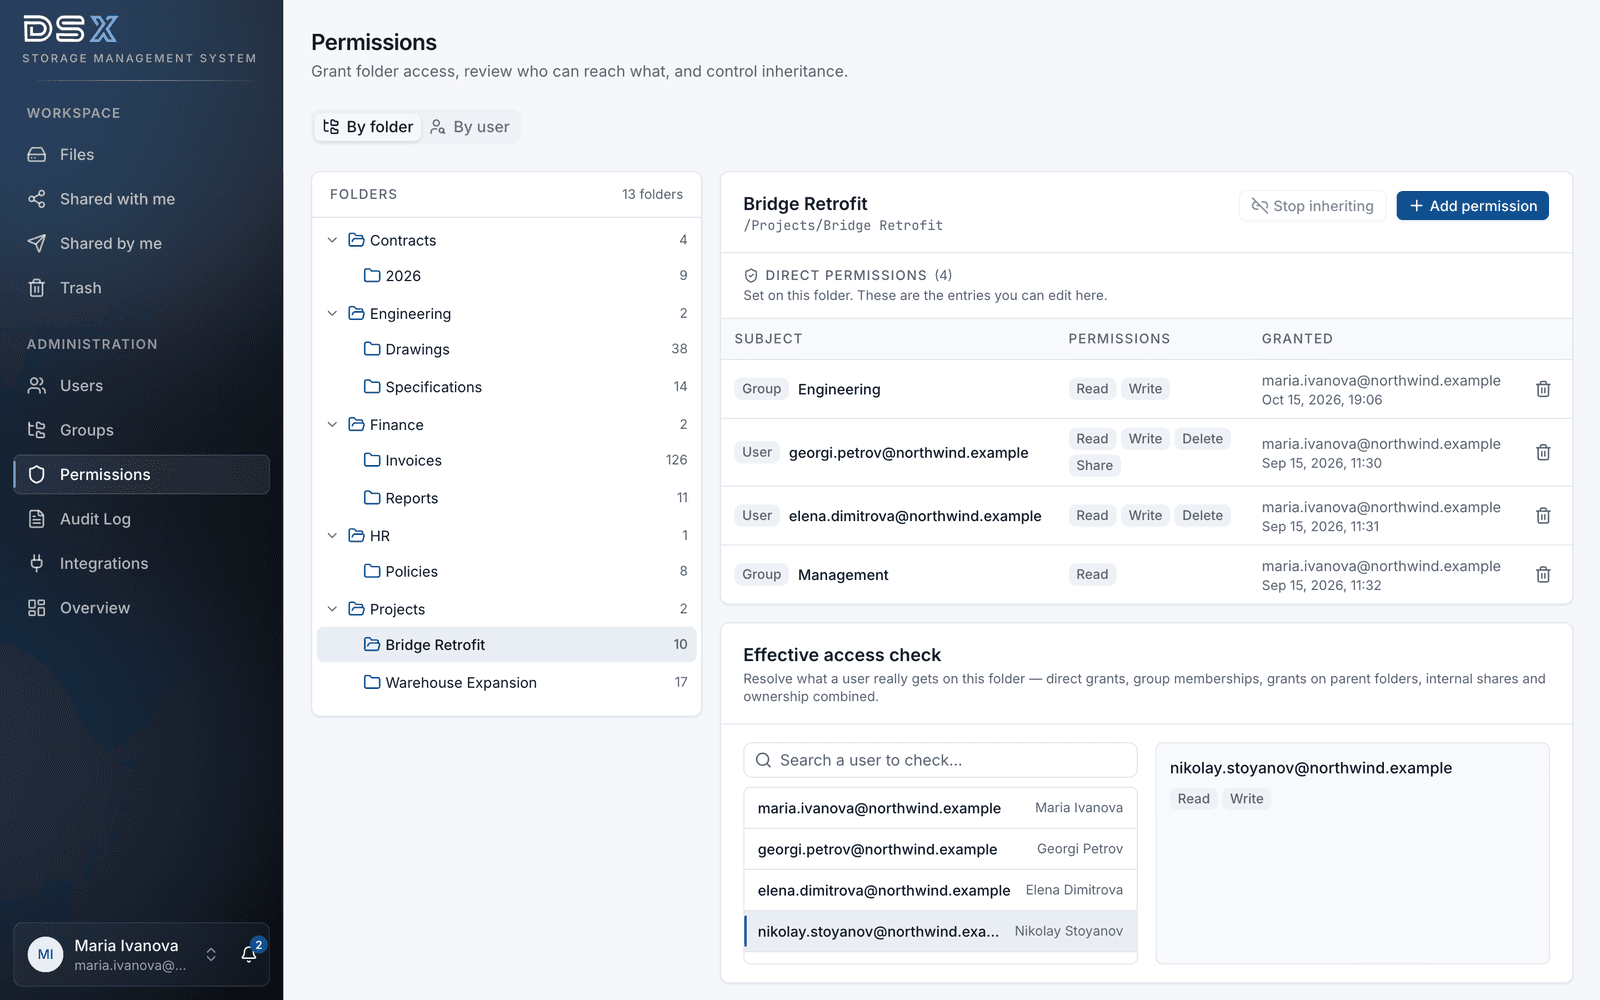
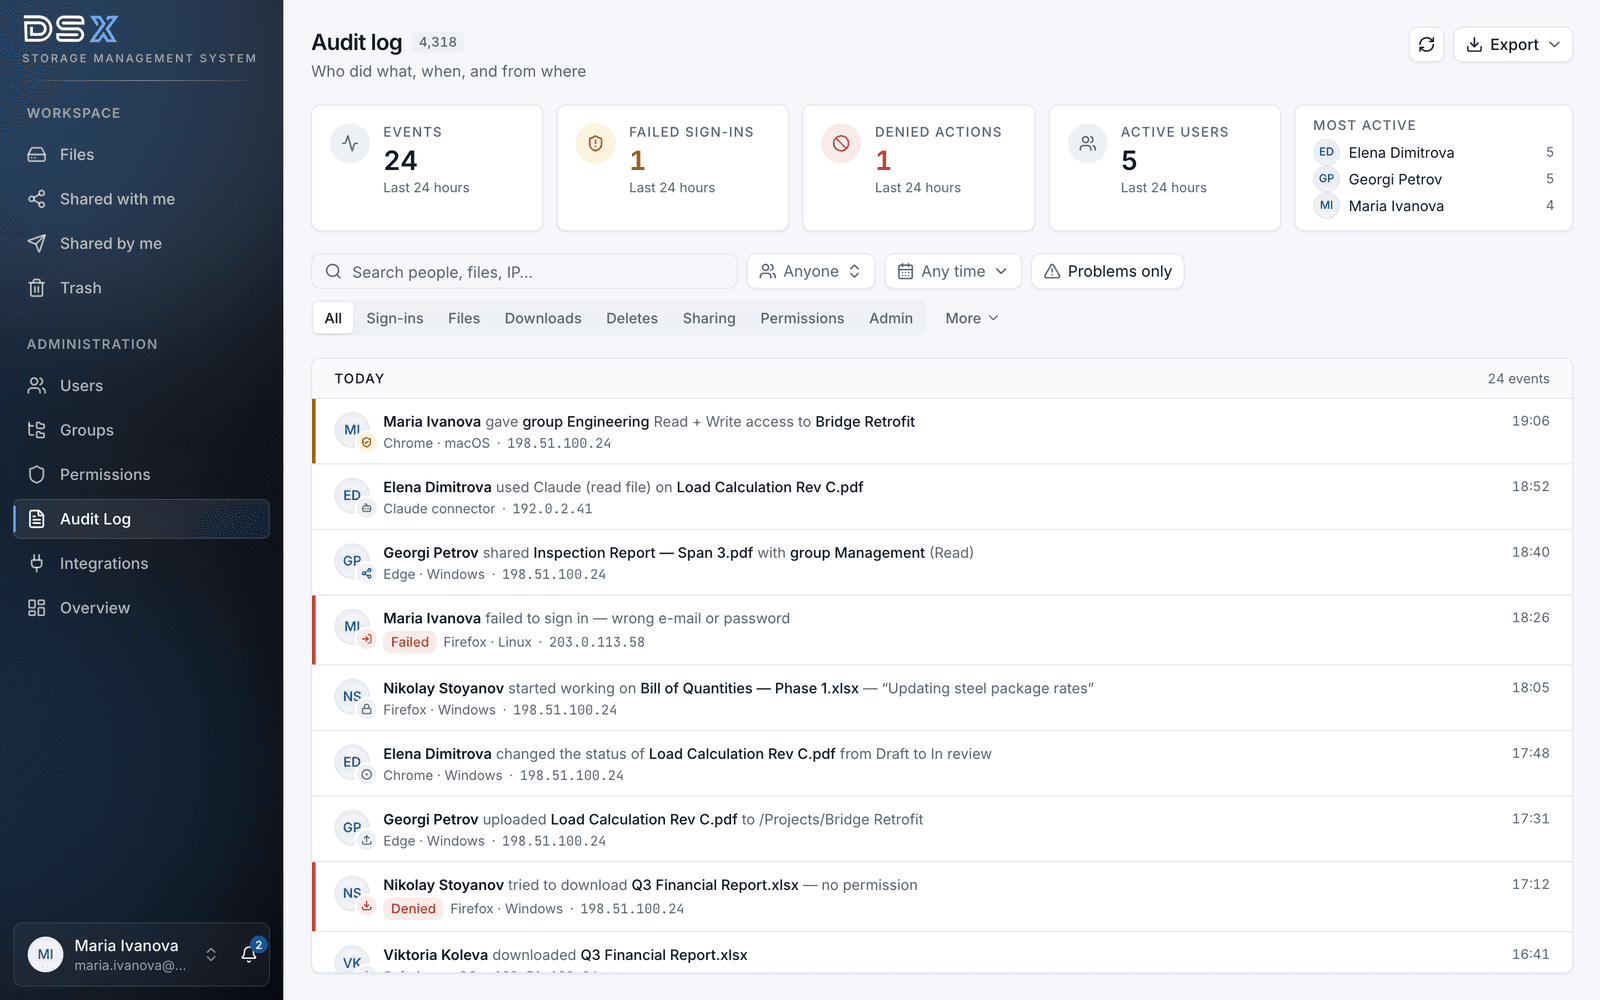
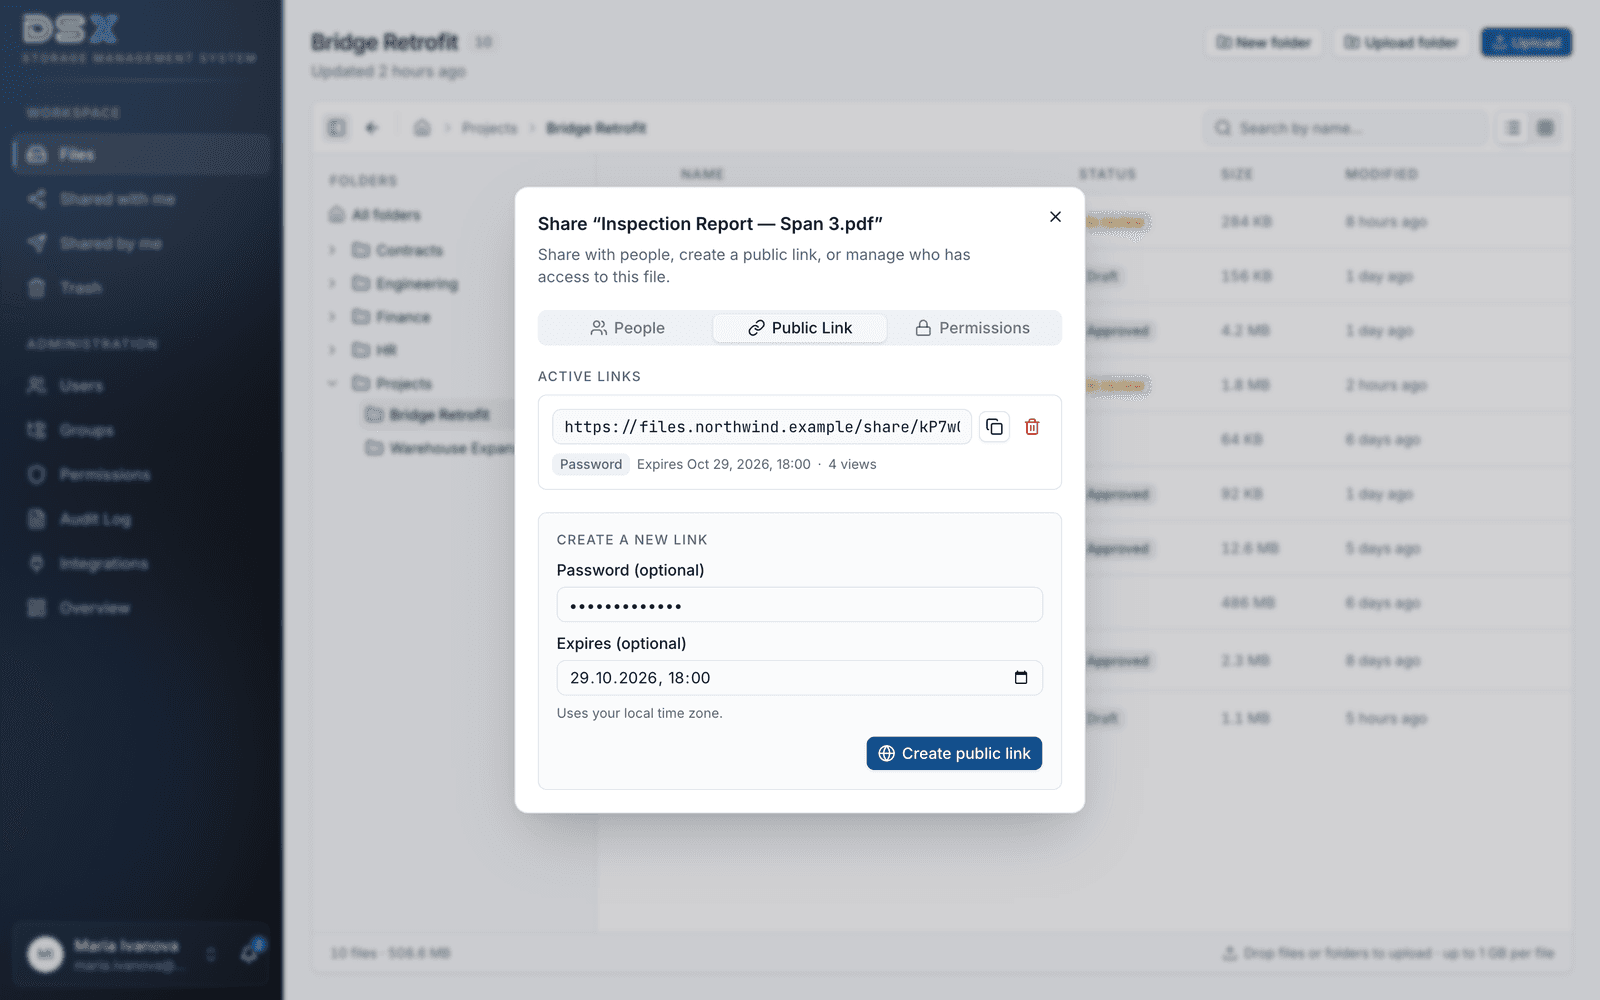
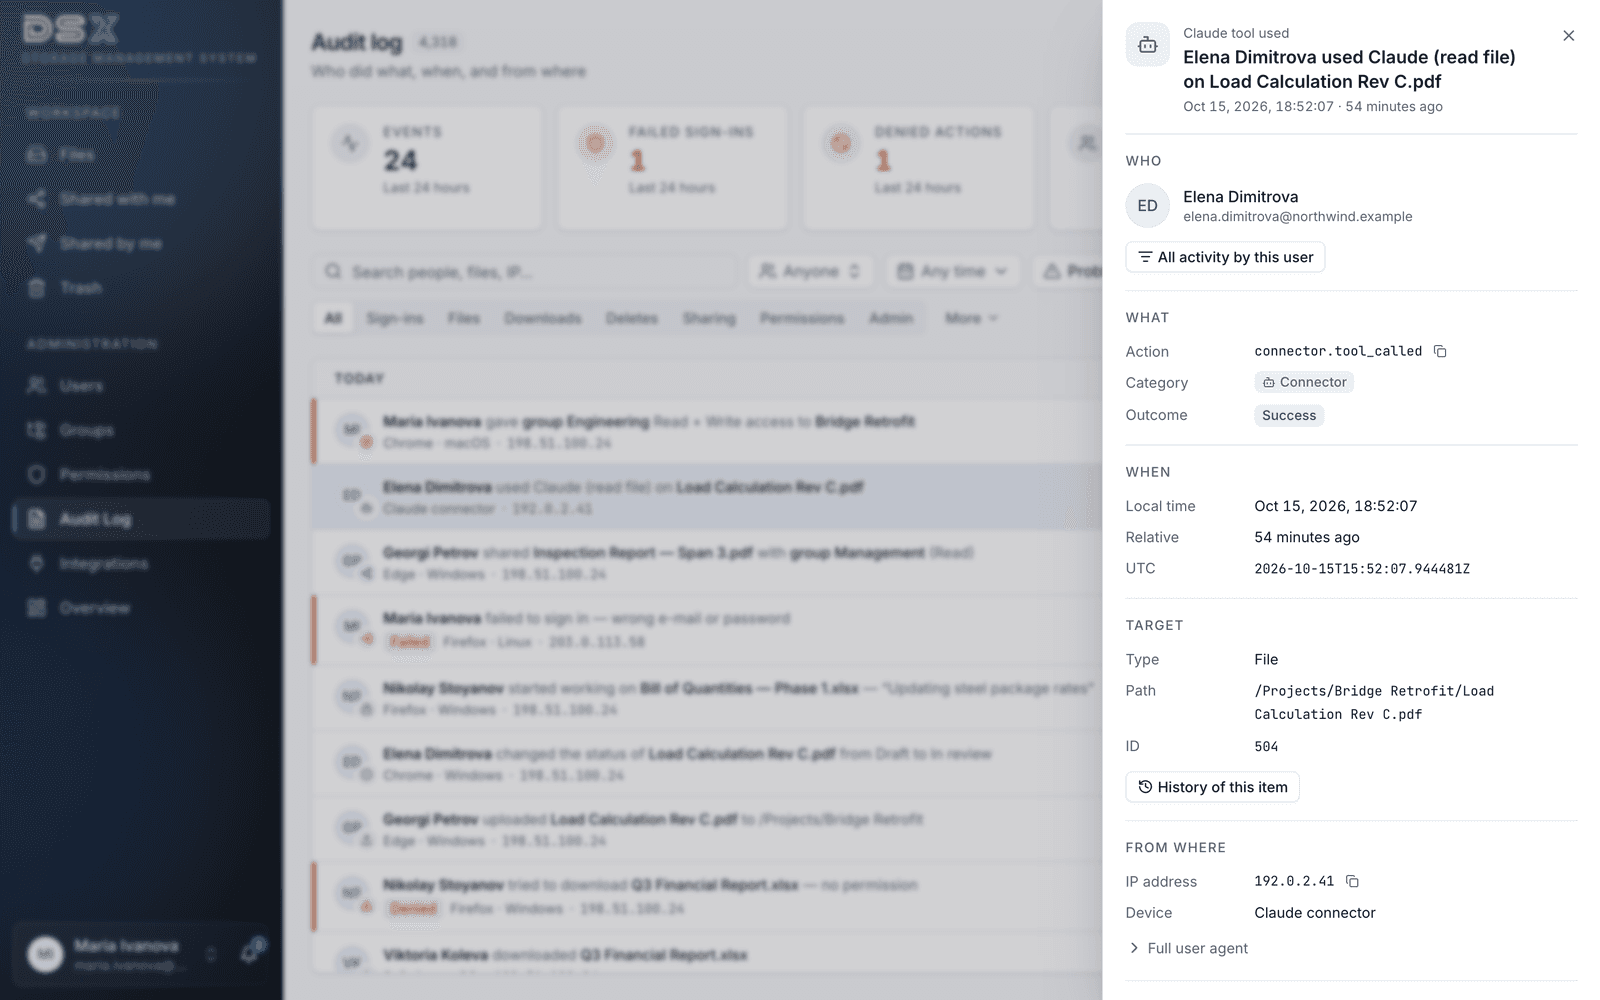
DSX проектира и изгради DSX Storage като едно сигурно място за фирмените документи – и започна от модела на правата. Пет нива – четене, писане, изтриване, споделяне и администриране – важат за всяка папка и всеки отделен файл и се дават на потребители или на вложени групи, които администраторите управляват централно. Правата се наследяват надолу по дървото на папките и могат да се ограничат за всяка подпапка или файл, така че поверителен договор може да стои в папка на проект, достъпна за целия екип. Потребителите влизат с локален акаунт или през Active Directory / LDAP и единен вход (SSO) по SAML 2.0 и OpenID Connect – с двуфакторна автентикация, заключване на акаунта след пет неуспешни опита и сесии, които изтичат след 30 минути неактивност и най-късно след 12 часа. Файлове до 1 GB и цели папки се качват с плъзгане. Всяка версия се пази и може да се сравни или възстанови, а PDF, изображения, видео, аудио и текст се преглеждат направо в браузъра. Един файл може да стои в няколко папки без излишни копия, статусите и заключването за редакция не позволяват двама да редактират един файл едновременно, а търсенето обхваща имената и метаданните на файловете. Файловете се споделят с колеги и групи или чрез публични линкове с парола и срок на валидност по избор; всяко споделяне може да се отмени, а приложението известява човека, с когото е споделено нещо. Всеки вход, качване, сваляне, споделяне, промяна на правата и изтриване се записва – кой, какво, кога, от кой IP адрес и от какво устройство – в одитен журнал, свързан във верига от хешове, затова всяка намеса в миналите записи може да бъде открита.
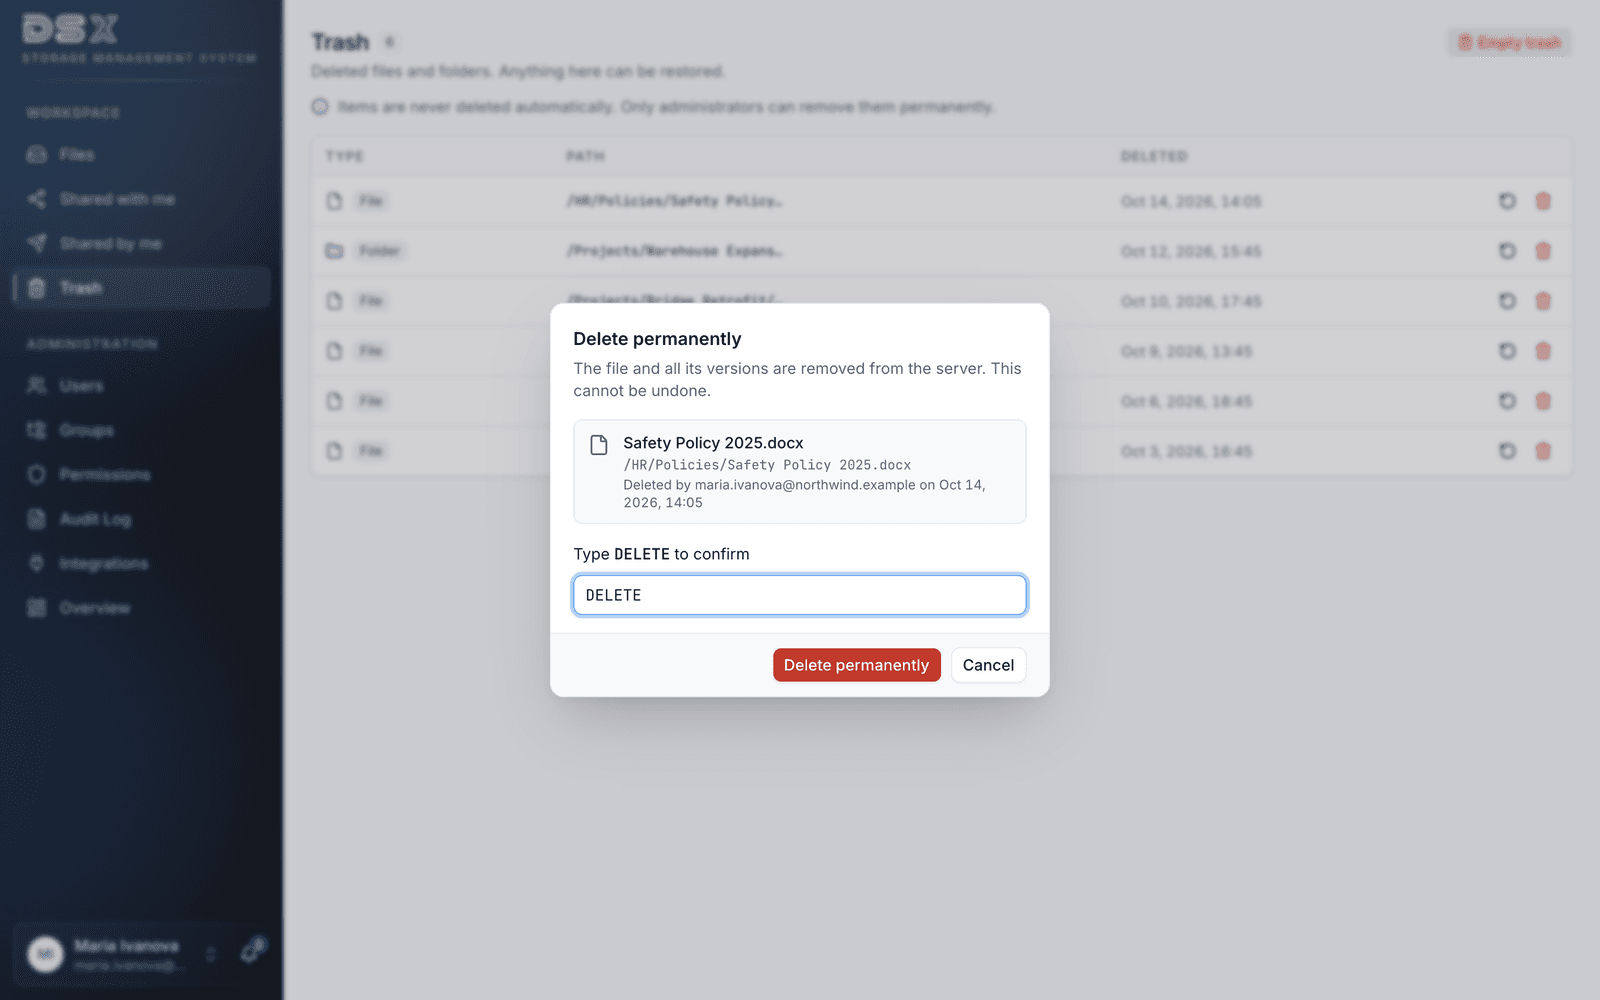
Администраторите филтрират журнала по потребител, действие, файл и период, отварят пълната история на всеки файл, експортират в CSV или Excel и следят обзор на последните 24 часа с неуспешните входове и отказаните действия; записите се пазят 365 дни по подразбиране. Изтритото отива в кошче, което никога не се изпразва автоматично, а окончателно трие само администратор, и то след въведено потвърждение. Екипите запазват навиците си: DSX Storage се свързва като мрежов диск през WebDAV в Windows, macOS и Linux – със същите права и същия одитен журнал, а записването от настолните програми пази историята на версиите. Системата работи на самостоятелен сървър в дата център в ЕС под управлението на DSX или на собствен Linux сървър на клиента, а файловете стоят на диска на този сървър, не в облачна услуга на трета страна. Последният слой е AI: DSX изгради конектор, през който Claude на Anthropic работи с файловете по Model Context Protocol и OAuth 2.0. Всеки влиза със собствения си DSX акаунт, така че Claude вижда точно това, което може да вижда и самият той; администраторът избира режима – изключен, само четене или четене и писане, изтриване през Claude няма, а всяко действие се записва от името на потребителя. Документите за Claude се обработват в изолиран процес с ограничени ресурси, а съдържанието, което Claude прочете, се изпраща към Anthropic, за да отговори на въпроса. Над 1000 автоматизирани теста проверяват сървърната част.
Резултати
5 нива на права
четене, писане, изтриване, споделяне и администриране за всяка папка и всеки файл – за потребители и вложени групи
SSO + 2FA
вход през Active Directory / LDAP, SAML 2.0 или OpenID Connect, с двуфакторна автентикация и заключване на акаунта
1 GB на файл
качване на големи файлове и цели папки с плъзгане, като всяка версия се пази и може да се възстанови
Верига от хешове
всеки вход, сваляне, споделяне, промяна на права и изтриване се записва – намеса в миналите записи може да бъде открита
Одит за 365 дни
срок на съхранение по подразбиране, който може да се променя, с търсене по потребител, действие, файл и период и експорт в CSV или Excel
Мрежов диск
работа през WebDAV от Windows Explorer, macOS Finder или Linux – със същите права и същия одитен журнал
Конектор за Claude
Claude на Anthropic работи с правата на всеки потребител, а всяко негово действие се записва от името на потребителя
Технологичен стек
- Python
- Django
- Django REST Framework
- Next.js
- React
- TypeScript
- Tailwind CSS
- PostgreSQL
- Redis
- Celery
- WsgiDAV
- Model Context Protocol (MCP)
- OAuth 2.0
- Docker
- Caddy
Имате подобно предизвикателство?
Разкажете ни за вашия проект. Ще изготвим решение, съобразено с вашия график и бюджет.